QR코드 큐싱(Qshing), 스미싱과 뭐가 다를까
낯선 QR코드를 카메라로 찍었다가 개인정보나 금융정보를 털리는 사고를 큐싱(Qshing)이라고 한다. QR코드(QR Code)와 피싱(Phishing)을 합친 말로, 문자메시지 링크를 누르게 유도하는 스미싱과 수법의 뿌리는 같지만 사람들이 훨씬 덜 의심한다는 점에서 더 위험하다.
큐싱이 스미싱보다 더 잘 속는 이유
스미싱은 문자로 링크가 오기 때문에 “이거 광고 문자 아니야?”라는 의심이 한 번 걸린다. 반면 QR코드는 카메라 앱으로 찍는 행동 자체가 워낙 일상적이라 의심 없이 스캔하는 경우가 많다. 공유 킥보드 잠금 해제, 식당 주문, 주차 결제까지 QR 스캔이 일상 곳곳에 들어와 있다 보니, 진짜 QR코드 위에 가짜 스티커를 덧붙여도 눈치채기 어렵다.
실제로 국내에서 확인된 사례로는 공유형 킥보드에 붙어 있던 정상 QR코드 위에 큐싱용 스티커를 덧붙인 경우, 그리고 임금 수령 통지서로 위장한 메일에 QR코드를 넣어 스캔을 유도한 뒤 가짜 로그인 페이지로 연결해 개인정보를 입력하게 만든 경우가 있다. 스캔 즉시 악성 앱 설치를 유도하거나, 그럴듯한 가짜 사이트로 연결해 계좌번호·주민등록번호 같은 정보를 직접 입력하게 만드는 방식이 대부분이다.
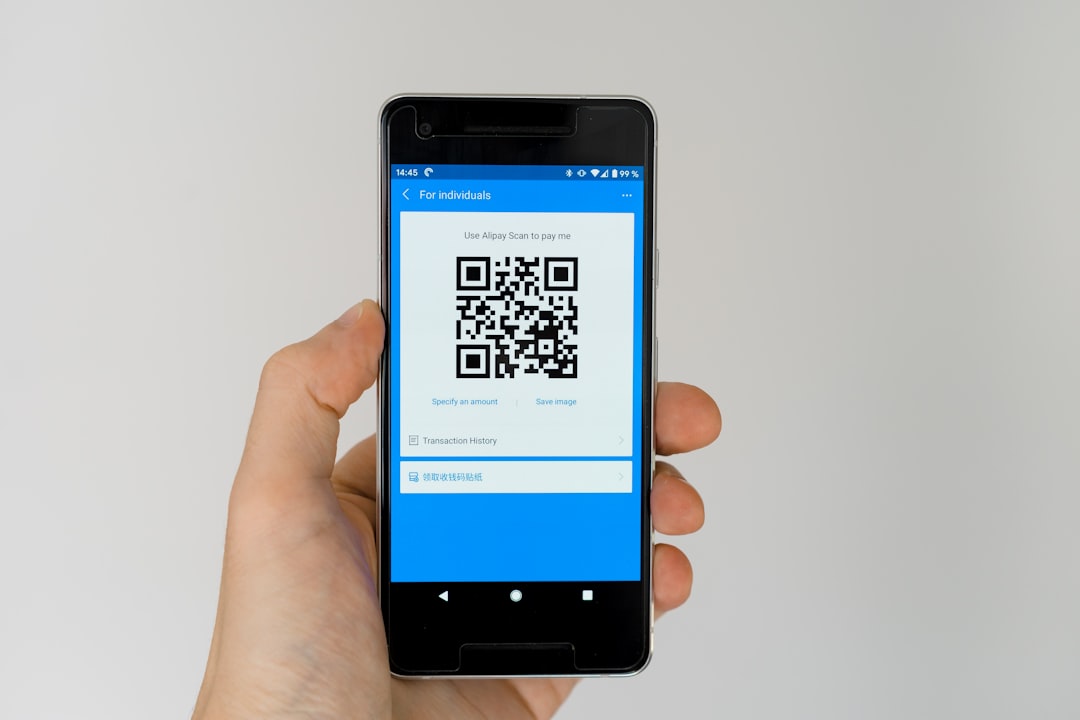
사진: Markus Winkler (Unsplash)
스캔하기 전에 확인할 것
- 출처가 불분명한 QR코드는 스캔하지 않는다. 공공장소에 붙어 있는 QR코드는 스티커가 이중으로 덧붙여진 흔적이 없는지 손으로 만져 확인해본다.
- 스캔 직후 뜨는 URL을 반드시 확인한다. 최신 iOS 카메라 앱은 QR코드를 비추면 화면 상단에 연결될 도메인 주소를 먼저 보여준다. Android 14 이상 기본 카메라 앱도 스캔 시 URL 미리보기를 표시하는 경우가 많다 — 이 단계에서 낯선 도메인이면 누르지 않는다.
- 연결된 사이트에서 개인정보·금융정보를 요구하면 입력을 멈춘다. 정상적인 서비스는 QR코드 스캔만으로 주민등록번호나 계좌 비밀번호를 요구하지 않는다.
- 앱 설치를 유도하면 의심한다. 특히 공식 앱스토어가 아니라 QR코드가 직접 연결한 페이지에서 파일을 내려받게 하는 경우는 대부분 악성 앱이다.
이미 스캔해서 정보를 입력했다면
의심되는 사이트에 개인정보나 금융정보를 이미 입력했다면 즉시 다음 절차를 밟는 게 좋다.
- 해당 계좌·카드사에 연락해 지급 정지나 재발급을 요청한다.
- 같은 비밀번호를 다른 곳에서도 쓰고 있었다면 전부 바꾼다.
- 개인정보보호위원회 개인정보 침해 신고센터(국번 없이 118)에 신고하거나 상담을 받는다.
- 금전 피해가 발생했다면 경찰(112) 또는 가까운 경찰서 사이버수사팀에 신고한다.
자주 묻는 질문
큐싱은 스미싱 문자 구분법과 다른 대응이 필요한가요?
링크를 함부로 누르지 않는다는 기본 원칙은 같지만, 큐싱은 URL이 화면에 바로 안 보이고 카메라로 찍어야 나타난다는 점이 다르다. 그래서 스캔 직후 뜨는 URL 미리보기를 확인하는 습관이 특히 중요하다.
공식 QR코드인지 어떻게 구별하나요?
결제·주문용 QR코드라면 매장 직원에게 정상 QR코드가 맞는지 직접 물어보는 게 가장 확실하다. 스티커가 겹쳐 붙어 있거나 인쇄 상태가 주변 안내물과 다르면 의심해볼 만하다.
QR코드 스캔 앱을 따로 써야 하나요?
기본 카메라 앱이 URL 미리보기를 지원한다면 굳이 별도 앱이 필요하지는 않다. 다만 URL 미리보기 기능이 없는 구형 기기라면 스캔 전 미리보기를 제공하는 QR 전용 앱을 쓰는 것도 방법이다.
마무리
QR코드는 편리하지만 링크가 눈에 바로 보이지 않는다는 특성 때문에 스미싱보다 방심하기 쉽다. 스미싱 문자 구분법, 실제 신고 방법과 절차에서 다룬 신고 절차와 함께 알아두면, 어떤 경로로 오는 피싱이든 대응 속도를 줄일 수 있다. 스캔 직전 URL을 확인하는 몇 초의 습관이 가장 확실한 예방책이다.